ベンダー評価スコアカードの作成方法、保証アンケートの自動化、サプライヤーによって引き起こされる組織へのリスク領域の検出について学びます。

サードパーティベンダーの検証は、サイバーセキュリティ、調達、コンプライアンス、およびサプライチェーン戦略の重要な部分となっています。以前、評価スコアカードの背後にある一般的な実践について説明しましたが、この記事では、ベンダーリスク管理を例にベンダー評価スコアカードの作成について説明します。
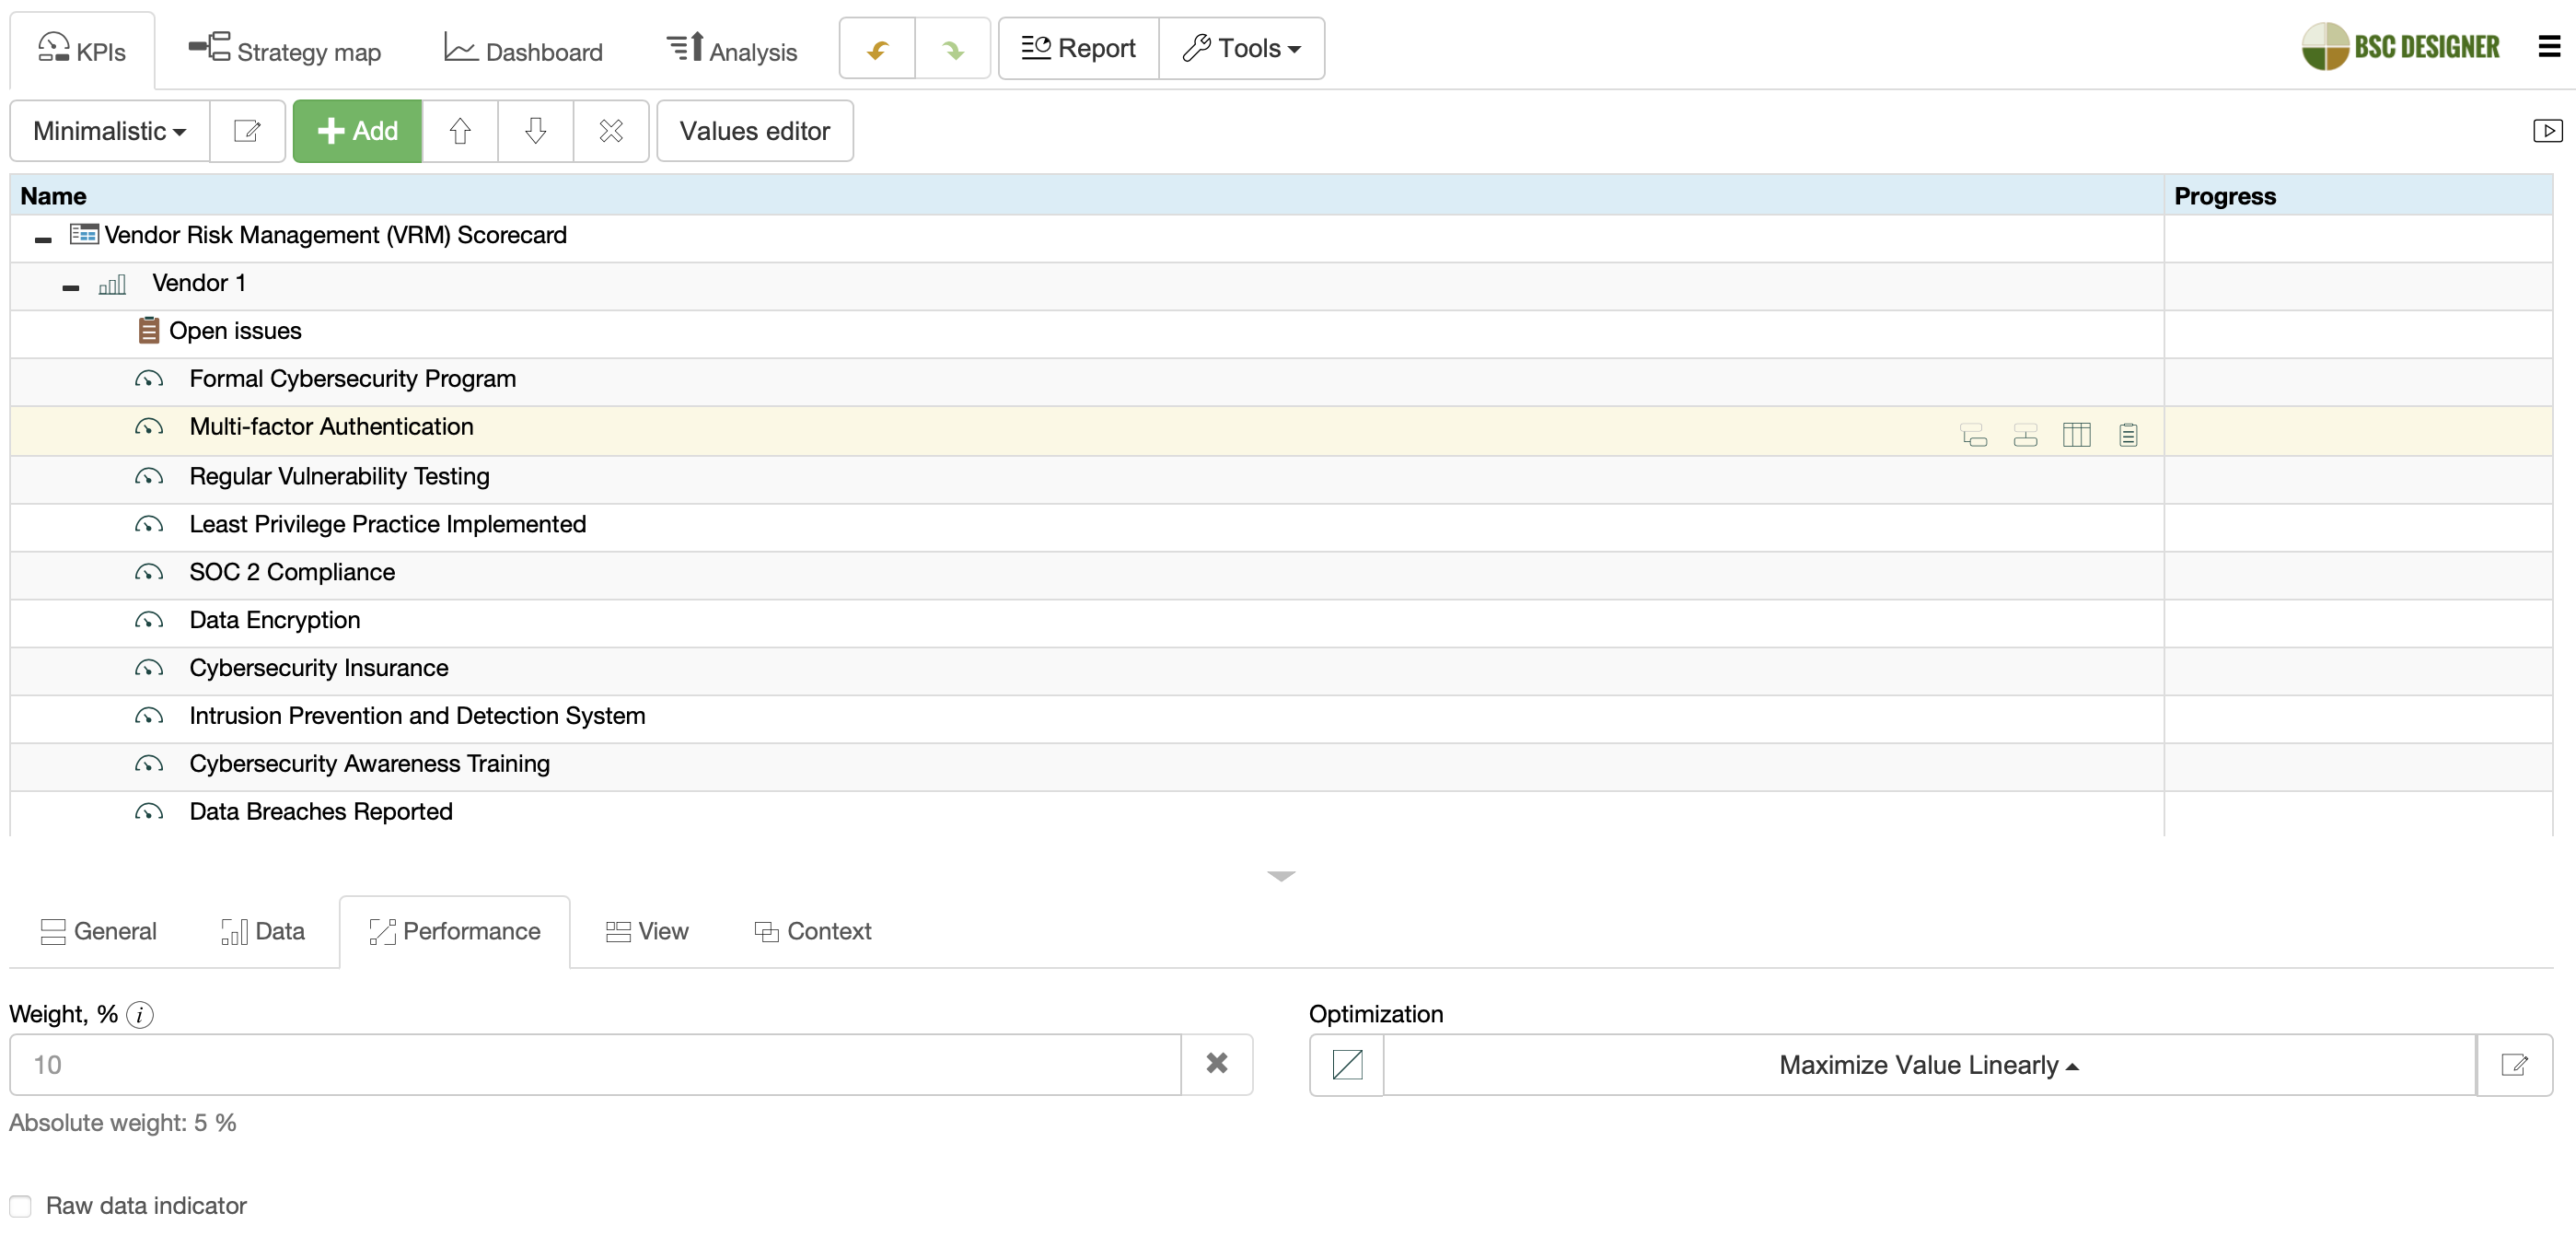
 Vendor Risk Management Scorecard.
次のことを実演します:
- 評価基準を定義します。
- 全体のセキュリティスコアを計算します。
- 必要な証拠を収集します。
- セキュリティスコアを動的に追跡します。
- 結果を他の機能スコアカードと整合させます。
ベンダー検証のトレンド:定量化と継続的プロセス

評価基準のセットを定義する
ベンダーリスクスコアカードの評価基準を定義するために、現在のベストプラクティスに従ってください。
これには以下が含まれる可能性があります:
 公式サイバーセキュリティプログラムの存在
多要素認証の実装
定期的な脆弱性テスト
‘最小特権’ の実践の採用
データセンターのSOC 2準拠
データの転送中および保存時の暗号化
サイバーセキュリティ保険
侵入防止および検出システム
サイバーセキュリティ意識向上トレーニング
報告されたデータ侵害
報告されたデータ侵害の数
基準の種類によって、次のように設定できます:
- バイナリ – 可能な状態は「はい」または「いいえ」です。
- 定量的(例えば、%で測定)または定性的(自然な選択またはリッカート尺度)。
- 基準は最大化(例:サイバーセキュリティ意識向上トレーニングを受けた従業員の%)または最小化(例:データ侵害の数)のために最適化できます。
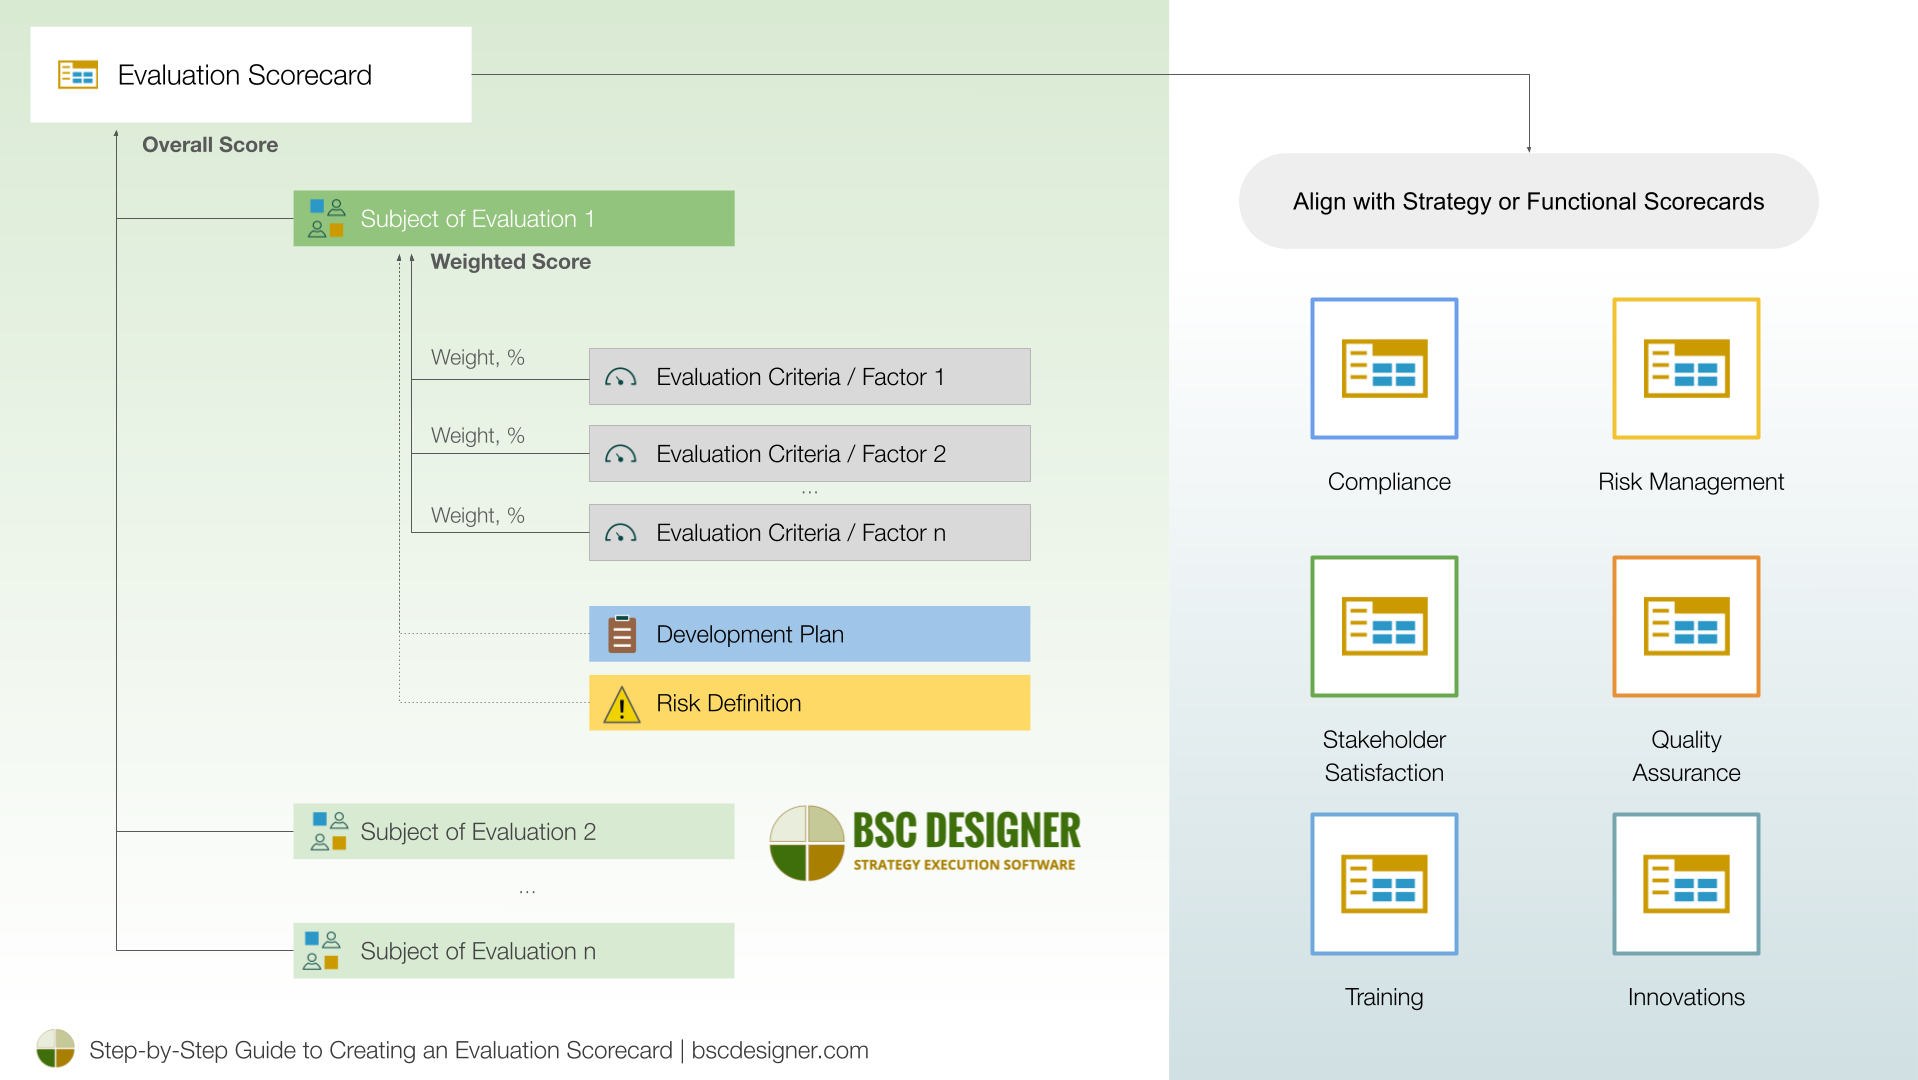
評価スコアカードを管理するためのベストプラクティスについて詳しく学びましょう。
BSC Designerで:
- 戦略ワークスペースに切り替えます。
- 新規 > 新しいスコアカード > その他のテンプレート…に移動します。
- “ベンダーリスク管理” スコアカードテンプレートを使用します。
リスクプロファイルに応じて重みを割り当てる
評価基準にベンダーのリスクプロファイルに応じて重みを付ける。
例えば:
- 機密情報にアクセスするベンダーは、「サイバーセキュリティ保険」や「報告されたデータ侵害」のような基準に高い重みが付きますが、
- 機密情報にアクセスしないベンダーは、「多要素認証」や「最小権限」の実施のような一般的な基準に高い重みが付きます。
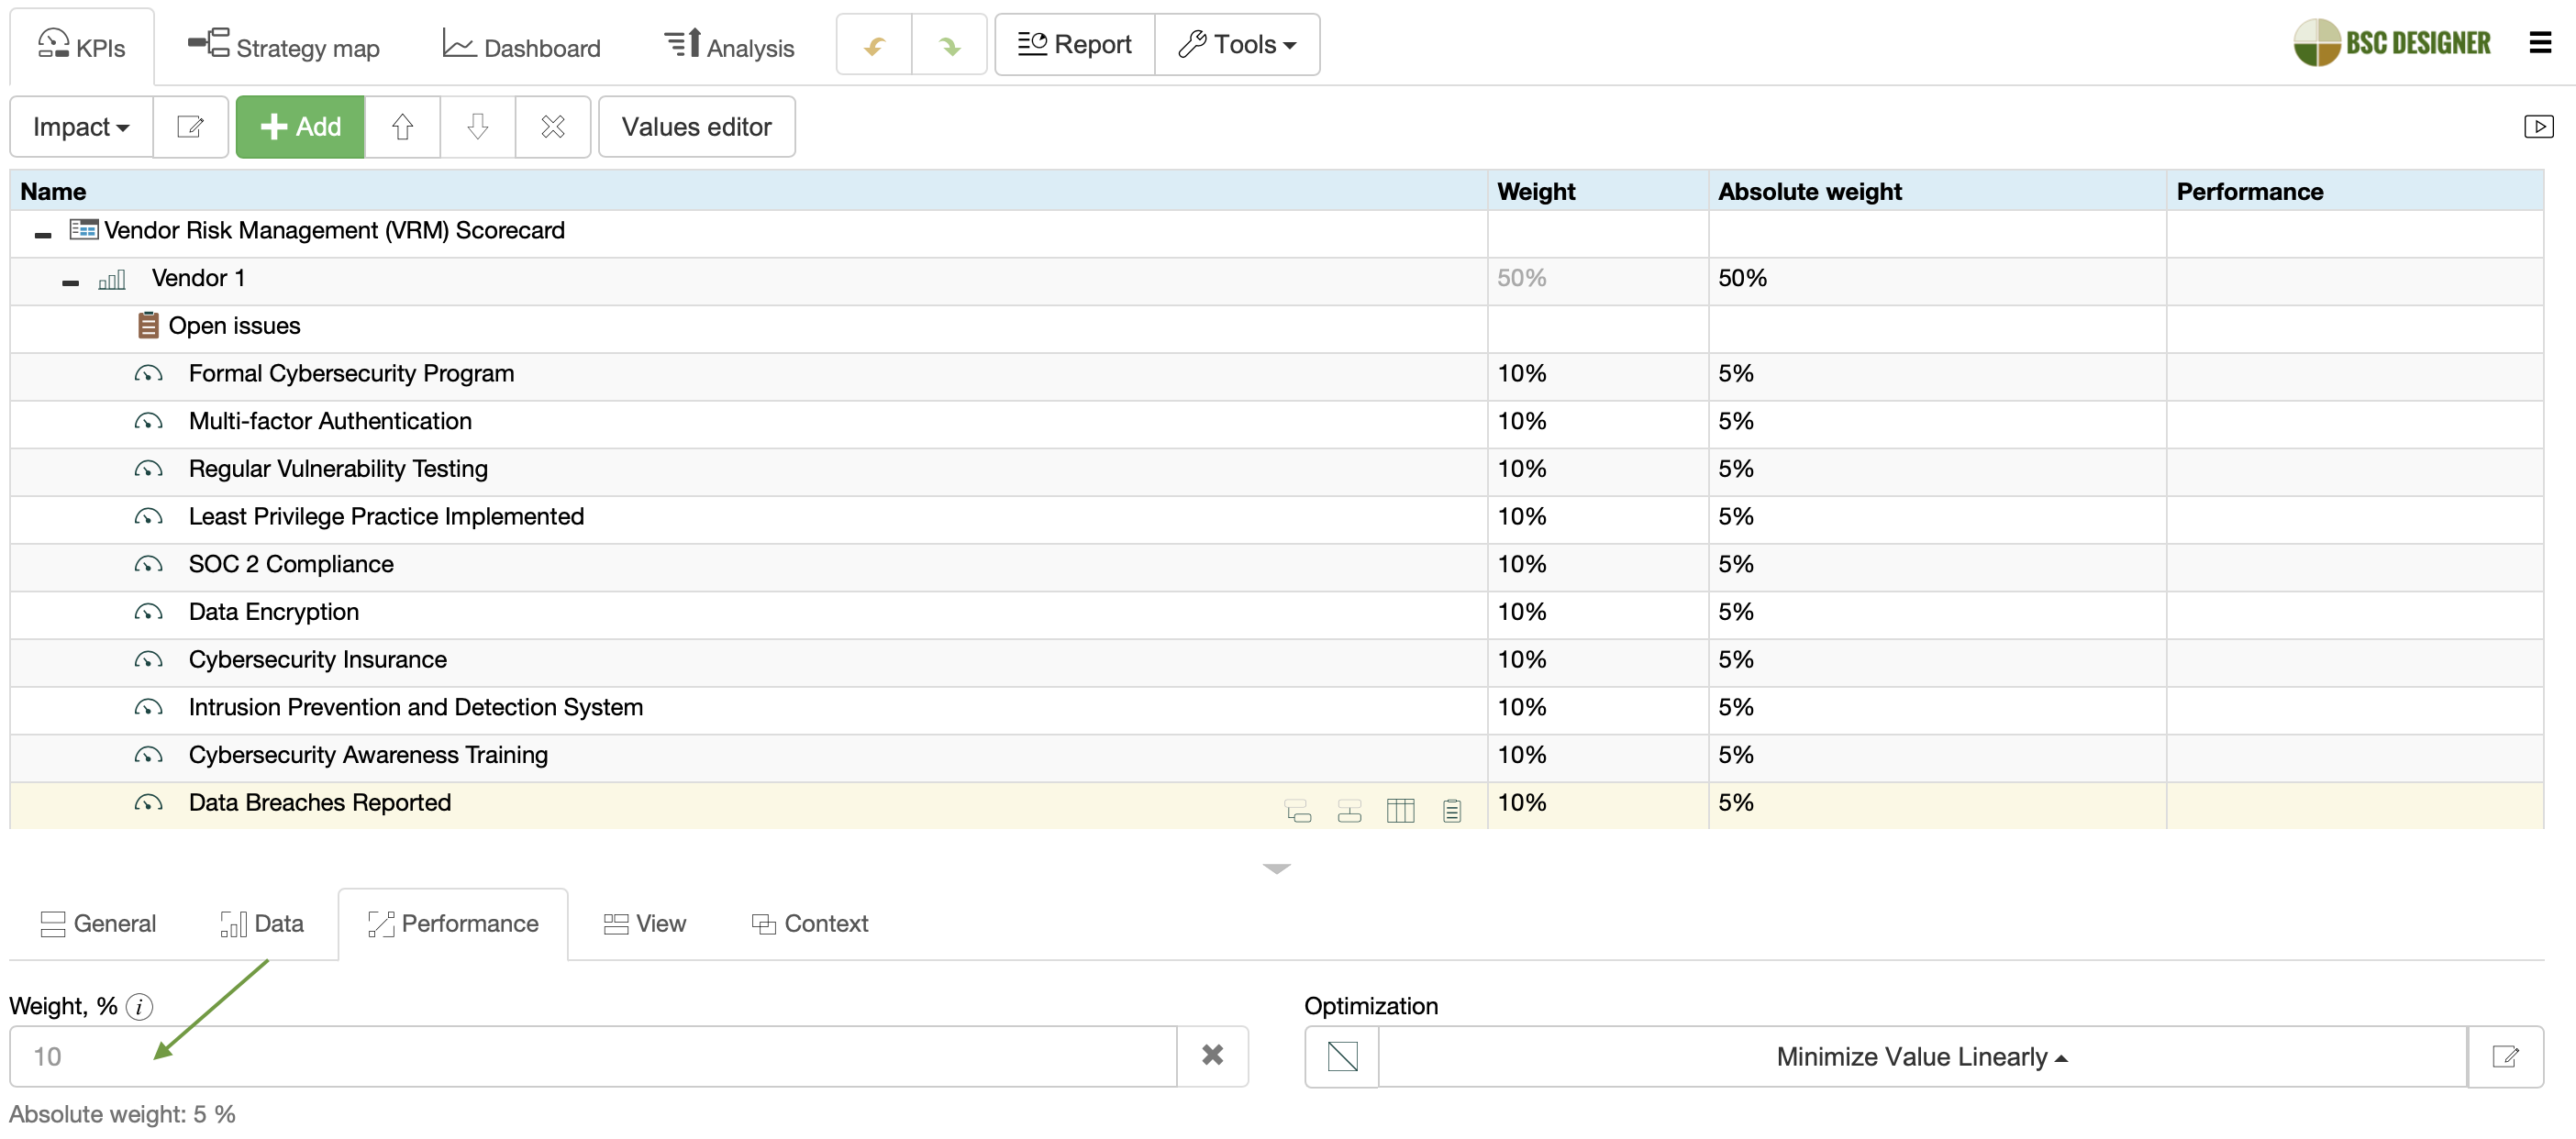
BSC Designerでは:
- 評価基準を選択する。
- パフォーマンスタブに切り替える。
- 重みプロパティで関連する重みを調整する。
ベンダーの階層を構築する
ベンダー層に基づいてベンダーを階層化します。各ベンダーの評価基準を展開します。
BSC Designer で:
- “追加” ボタンを使用してグループを作成し、
- 評価基準のセットを各グループにコピー&ペーストし、
- セット名をベンダー名に合わせて名前を変更します。
コピー&ペーストする際には、「ペースト&同期」オプションを使用して、評価基準のレプリカがオリジナルのテンプレートと同期するようにすることを検討してください。テンプレートに変更が加えられると、特定のベンダーの評価基準にも自動的に反映されます。
アンケートを作成して配布する
ベンダーにセキュリティアンケートを準備して配布し、その後ベンダーリスク管理スコアカードに結果をインポートします。
アンケートを準備するには:
- スコアカードを開きます。
- 一連の基準を選択します。
- ツール > データをエクスポート を選択します。
- “現在の項目のみをエクスポート” と “子項目を含める” のチェックボックスを確認します。
- “テンプレートとしてエクスポート” オプションを使用します。
- エクスポートを完了するために “次へ” をクリックします。

できあがったテンプレートは必要に応じて自由に適応してください。たとえば、列「Value」を「Answer」に名前を変更し、アンケートの回答者に関連する推奨事項を提供することができます。
ベンダー評価の開始
評価基準に基づいてベンダーを評価し、関連する脆弱性を特定します。
- 評価スコアを手動でスコアカードに入力するか
- ベンダーによる自己評価アンケートのExcelスプレッドシートからインポートします。
ベンダーが提供する証明書や実施されているポリシーなどの関連証拠を添付します。
BSC Designerでは:
- データタブを通じてスコアを手動で更新します。
- ツール > データのエクスポートを使用して、評価基準をExcelにエクスポートし、ベンダーの自己評価に使用します。
- 評価基準または施策ダイアログを通じて策定された緩和計画に証拠を添付します。
ベンダーリスク評価
ベンダーのサイバーセキュリティ侵害のリスクを推定するために、ベンダー評価データを使用できます。
この場合:
- ベンダー評価の総合スコアはリスクの可能性に寄与します。
- リスクの影響は、サプライチェーンにおけるベンダーの役割に応じて推定できます。
BSC Designerでこれを設定するには:
- 追加 – リスク追加をクリックします。
- 可能性指標のデータソースボタンをクリックします。
- 式を変更します: 100-%[Vendor 1](スコアカードに基づくベンダーの進捗が高いほど、リスクの可能性は低くなります)。

ダッシュボードにリスクダイアグラムを追加して、全体的なリスクの状況を可視化します:

継続的なリスク監視
時間の経過に伴うベンダー評価スコアの変化を追跡し、関連する認証の変更やデータ侵害の数を確認します。
- 各評価基準の見直し期間を定義します
- 評価基準に関連する問題を監視します。
- ベンダー評価スコアの改善を計画します。
- ベンダーのオフボーディングを計画します。
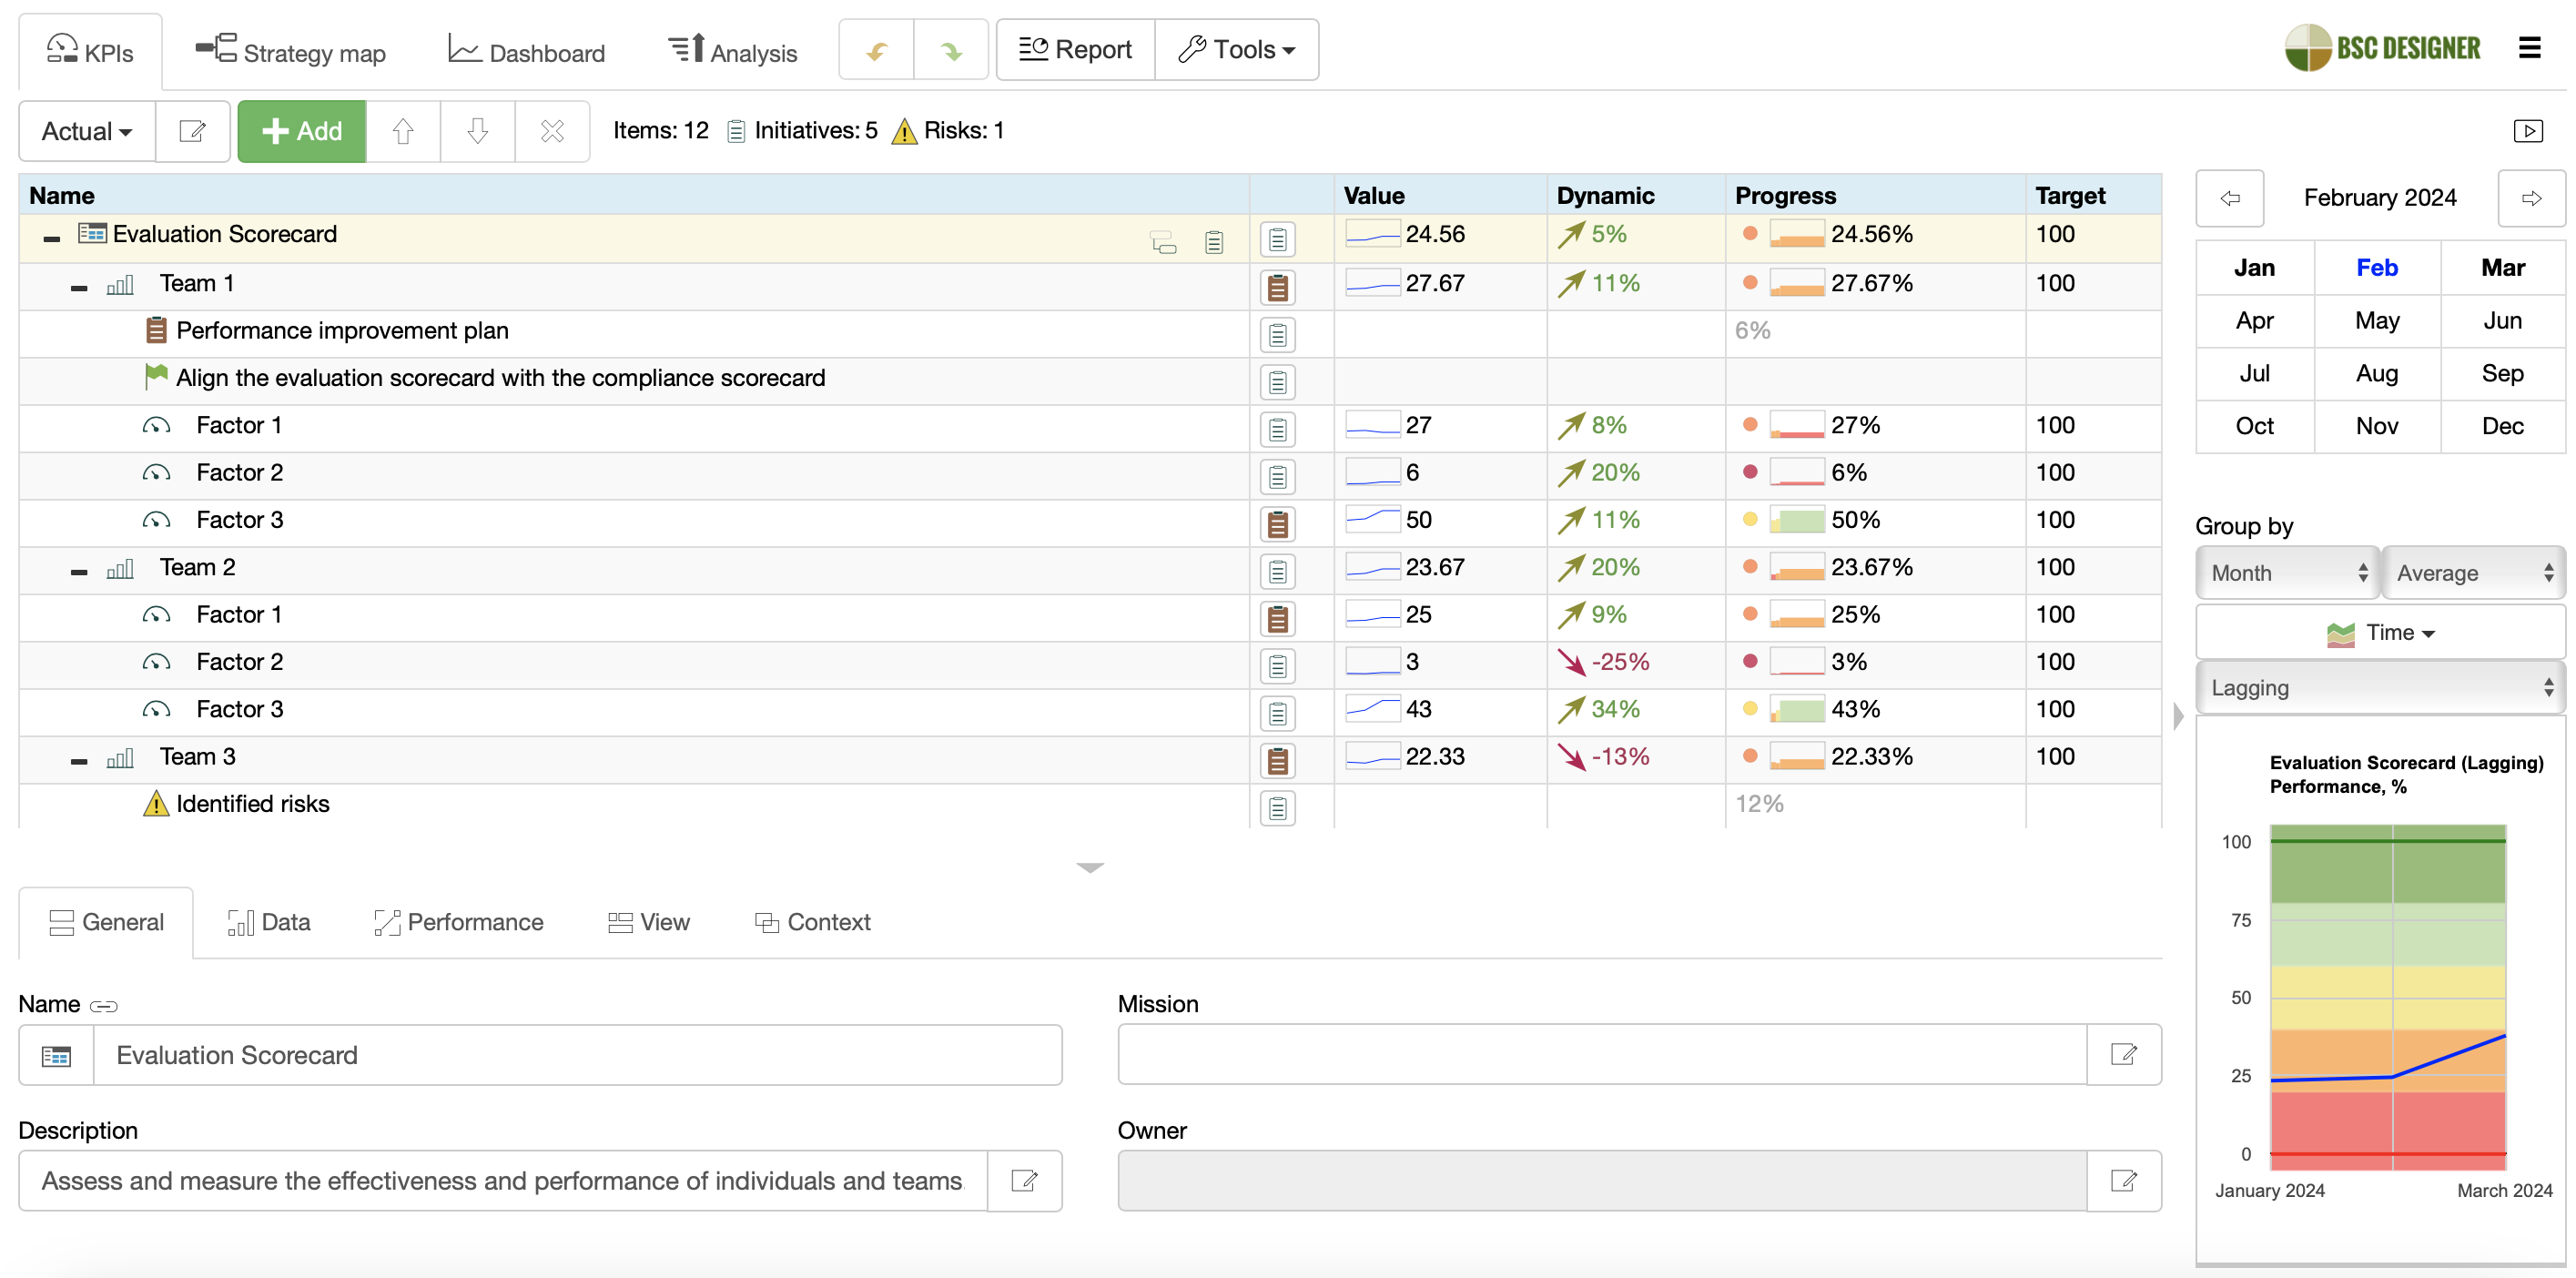
評価スコアカード. BSC Designerでは:
- 値エディターを使用して指標の更新間隔を設定します
- 値エディターを使用して特定の日付にスコアを割り当てます。
- 動的な列を使用して、時間の経過に伴うスコアの変化を確認します。
- 施策を使用してデータ侵害と緩和措置を追跡し、ステータスと期間を更新します。
- スコアのコメントを使用して問題を追跡し、施策で改善計画をマップします。

戦略との整合
ベンダーリスク評価スコアカードを、ガバナンスやコンプライアンスなど、他の戦略および機能スコアカードと整合させてください。
- ベンダーポートフォリオの全体的なリスクスコアを使用してください。
- 特定のベンダーのリスクスコアを使用してください。
- 様々なスコアカードから施策をクロスリンクしてください。
戦略的整合の必要性の良い例はAIです。たとえ組織がAI技術の導入を計画していなくても、第三者ベンダーやサプライチェーンを通じてその使用の影響を受ける可能性が高いです。ベンダースコアカードはAIガバナンス機能スコアカードと整合させる必要があります。
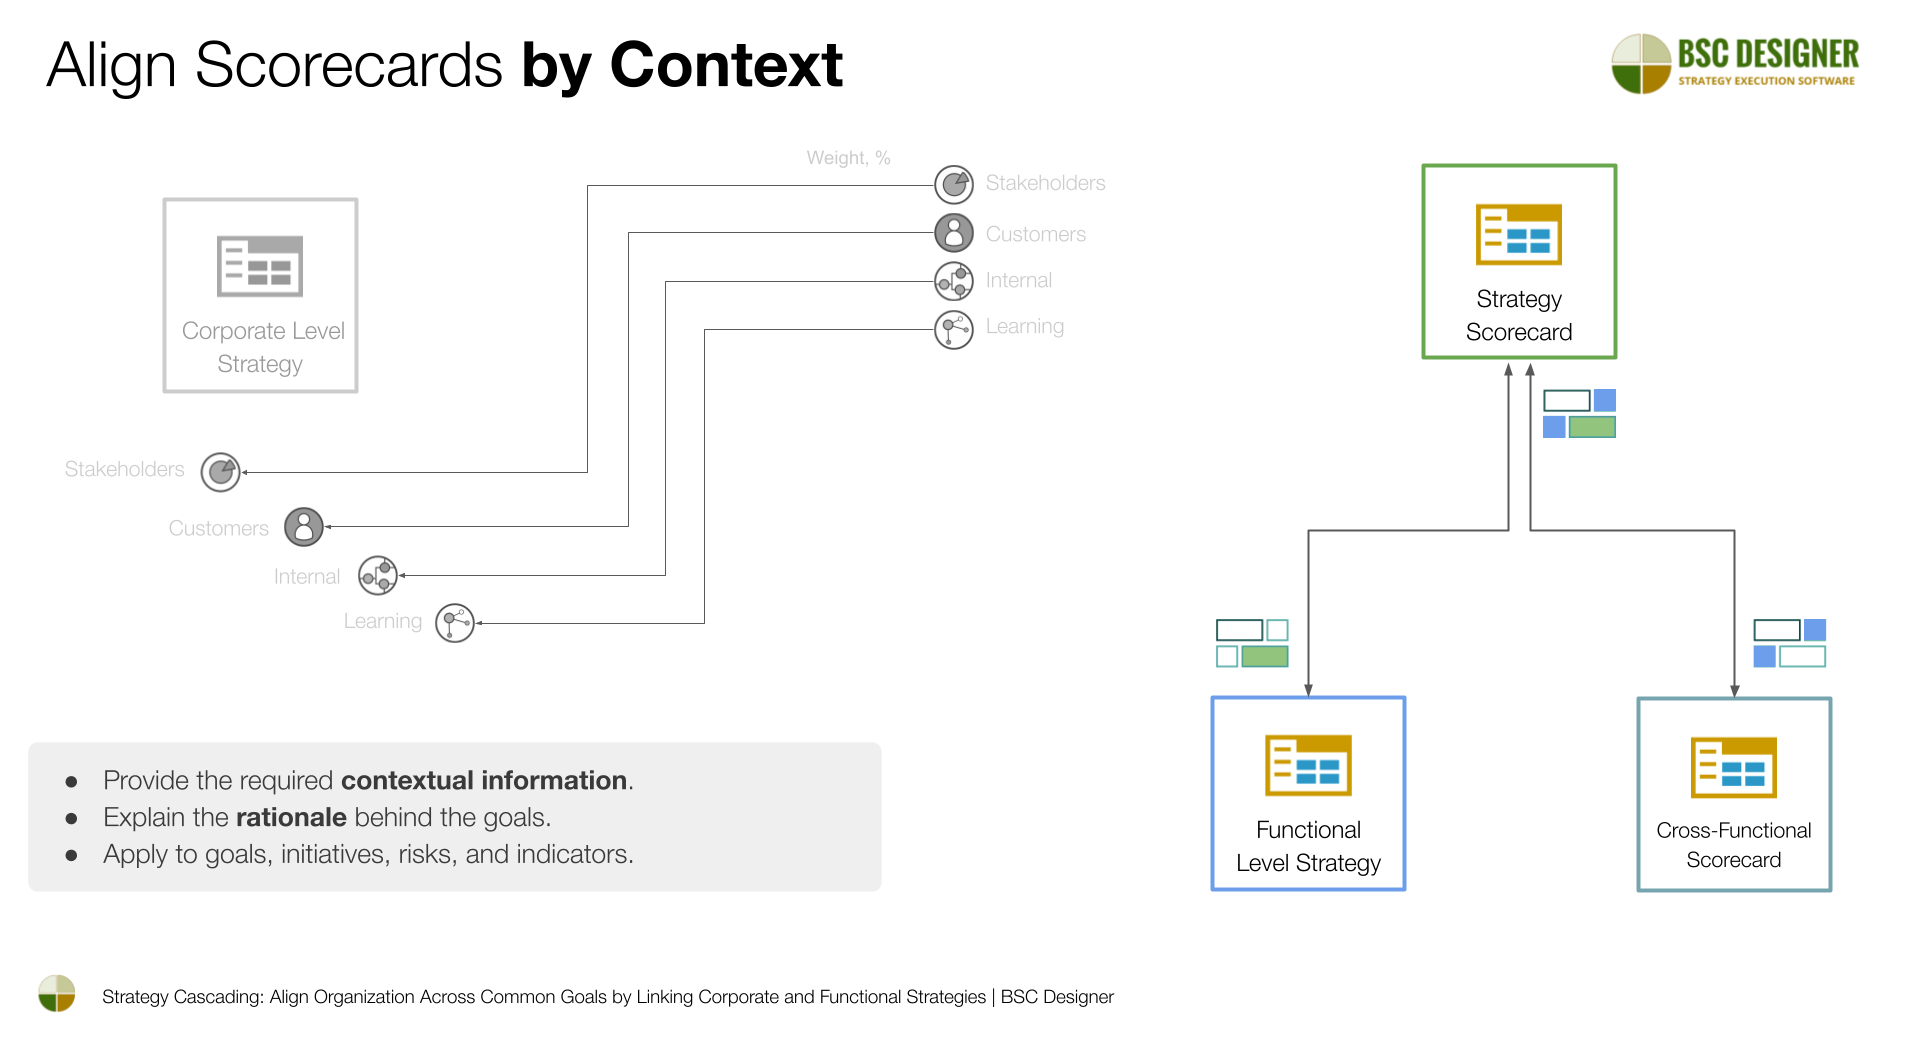
BSC Designerにて:
- ベンダースコア項目をコピーして、関連するスコアカードに貼り付けてください。
- “データでリンク” または “コンテキストでリンク” オプションを選択してください。
結論
この記事では、ベンダーリスク管理スコアカードを作成するための手順について説明しました。
- 評価基準の定義
- ベンダーのリスクプロファイルに応じた重み付けを割り当てる
- 継続的なリスク監視
- ベンダーリスクスコアを他のスコアカードと整合させる
完全なベンダー評価ワークフローについては、ベンダー評価ソフトウェアがベンダースコアカードを継続的なパフォーマンス管理へと変える方法をご覧ください。
ベンダーリスク管理スコアカードテンプレートを使用してください
BSC Designerは、組織が複雑な戦略を実施するのを支援します:
- プラットフォームで無料プランにサインアップしてください。
- 新規 > 新しいスコアカード > その他のテンプレートで、
 ベンダーリスク管理スコアカードテンプレートを開始点として使用してください。
- 利害関係者と戦略的野心を包括的な戦略に整合させるために、戦略展開システムに従ってください。
今日から始めて、BSC Designerがどのように戦略実施を簡素化できるかをご覧ください!

Alexis Savkínは、戦略アーキテクトであり、バランスト・スコアカードを中核とする戦略実行プラットフォームBSC Designerの創設者です。戦略実行キャンバスの考案者であり、2冊の書籍の著者、ならびに戦略およびパフォーマンス測定に関する100本以上の記事の執筆者で、国際会議の講演者でもあります。LinkedInでAlexisとつながってください。