Durch die Einhaltung der ISO-Standards etablieren Organisationen Best Practices und gewährleisten die Einhaltung gesetzlicher Anforderungen. Die Fallstudie untersucht, wie BSC Designer Kunden ihre ISO-Zertifizierungsprogramme mit funktionalen Scorecards integrieren, um die Anforderungen der Standards in Bezug auf interessierte Parteien, Ziele, Maßnahmen, Risiken und Messungen zu erfüllen.

Standards in der Fallstudie
Um den allgemeinen Ansatz zur Ausrichtung von ISO-Standards auf funktionale Scorecards zu analysieren, haben wir 18 Organisationen unter unseren Kunden interviewt, die in den folgenden Standards zertifiziert sind:
- ISO 9001 – Qualitätsmanagement (praktische Fallstudie verfügbar)
- ISO 14001 – Umweltmanagement
- ISO 45001 – Arbeits- und Gesundheitsschutzmanagement
- ISO 50001 – Energiemanagement
- ISO 22000 – Management der Lebensmittelsicherheit (siehe eine Fallstudie in der Lebensmittelproduktion)
- ISO 27001 – Informationssicherheit, Cybersicherheit und Datenschutz
Architektur Von Ausgerichteten Funktionalen Scorecards
In Abschnitt 4 erfordern ISO-Standards die Definition des Anwendungsbereichs oder Geltungsbereichs des Standards.
Organisationen in der Fallstudie setzten die Architektur ausgerichteter Strategie- und funktionaler Scorecards ein. Jede Scorecard konzentrierte sich auf einen spezifischen Aspekt der Unternehmensstrategie und war auf die Anforderungen eines bestimmten Standards ausgerichtet.
Einige Standards führten zusätzliche Funktionen ein, wie zum Beispiel Notfallvorsorge, Funktionen entlang der Wertschöpfungskette (zum Beispiel Beschaffungsfunktion), Führung und Corporate Governance. Organisationen stimmten primäre Scorecards mit anderen funktionalen Scorecards unter Verwendung normalisierter Ziele/Indikatoren ab.

In den meisten Fällen ging der Einsatz von ISO-funktionalen Scorecards über formale Audits/Überprüfungen hinaus. Die ISO-Scorecards und ihre Ergebnisse wurden mit Scorecards auf Unternehmensebene sowie anderen Strategie- und funktionalen Scorecards abgestimmt.
Geschäftskontext und Stakeholder
ISO-Normen betonen die Notwendigkeit einer Kontextanalyse (Abschnitt 4 der Normen), einschließlich externer Faktoren (Geschäftskontext, Wettbewerber, Stakeholder) und interner Faktoren.
Organisationen in unserer Fallstudie folgten im Allgemeinen einem klassischen Ansatz zur strategischen Planung, einschließlich einer gründlichen Analyse interner und externer Faktoren, Wettbewerb, Einschränkungen usw.
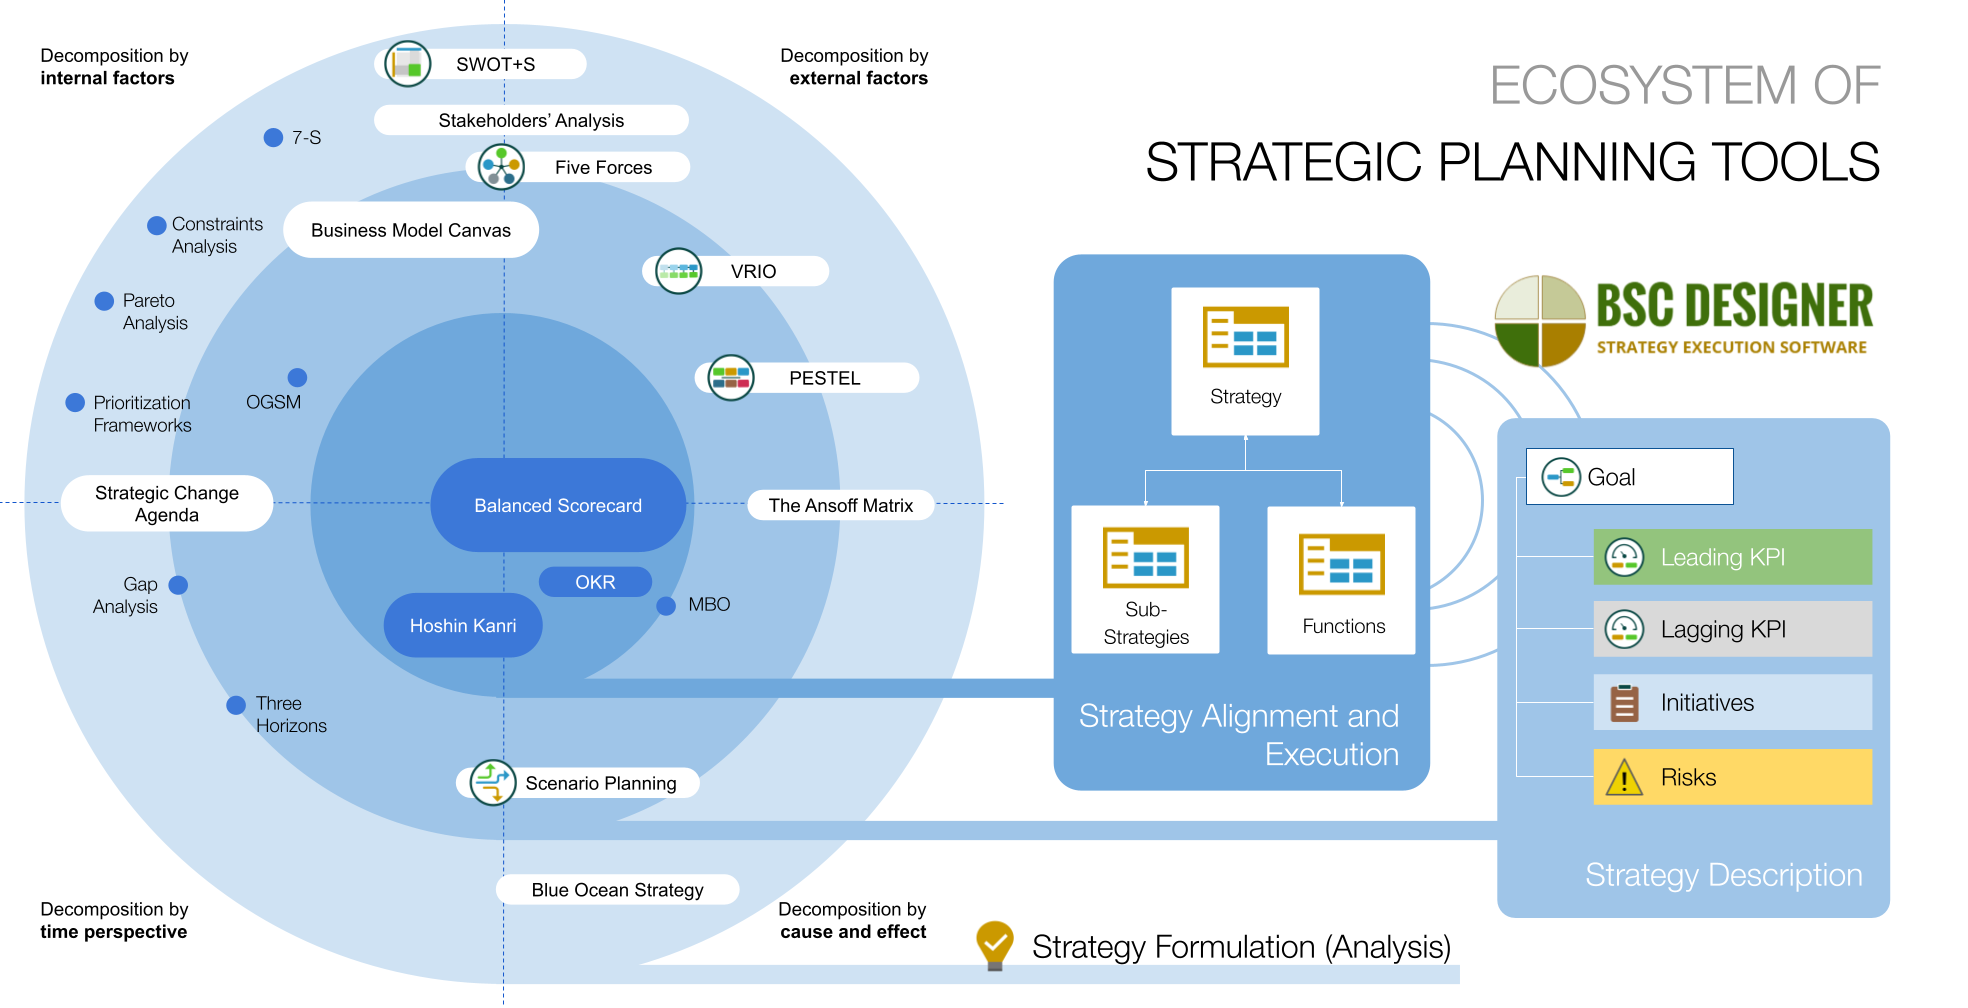
Während der Moderationssitzungen wurde das Ökosystemdiagramm (ein Teil des Strategie-Implementierungssystems) verwendet, um eine Roadmap für die Analyse zu formulieren.
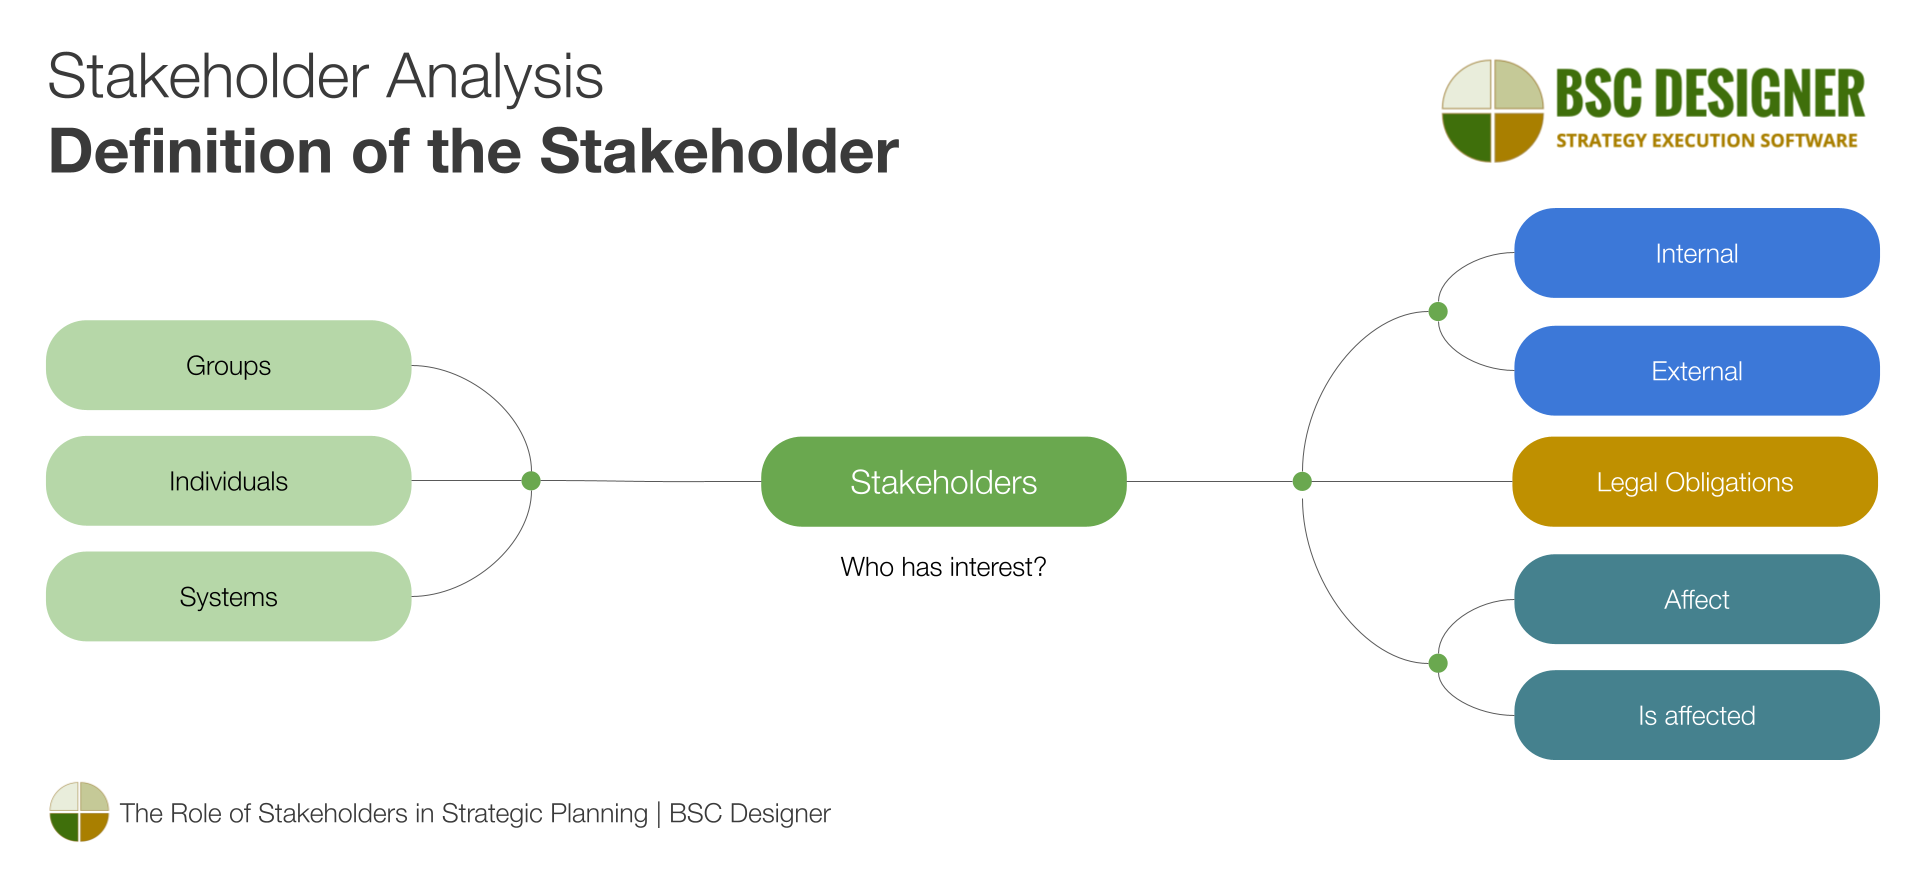
ISO-Normen erfordern eine Stakeholder-Analyse (Abschnitt 4.2). BSC Designer-Nutzer führen in der Regel eine Stakeholder-Analyse als Teil der Analyse des Geschäftsumfelds durch und nutzen dabei die im Software verfügbare Stakeholder-Analysevorlage.
Ziele
Abschnitt 6.2 der ISO-Normen beschreibt die Anforderung, Ziele zu definieren:
- ISO 14001 Umwelt- und Compliance-Ziele
- ISO 9001 Ziele für relevante Funktionen und Führung (Abschnitt 5)
- ISO 45001 Ziele für Arbeitsschutz und Gesundheit
- ISO 50001 Ziele und Energieziele
- ISO 22000 Ziele für das Lebensmittelsicherheitsmanagementsystem
- ISO 27001 Informationssicherheitsziele
Laut ISO müssen Ziele mit Konsistenz, Messbarkeit, Überwachung, Kommunikation und regelmäßigen Aktualisierungen übereinstimmen.
Bei der Automatisierung von Zielen im BSC Designer nutzten Organisationen verschiedene Ebenen der Zerlegung, bestimmten Eigentümer-Benutzer für die Kommunikation, quantifizierten Ziele mit relevanten KPIs und verknüpften Aktionspläne in Form von Initiativen mit den Zielen.

 Strategie für die digitale Transformation.
Die Beziehung zwischen Zielen in externen Scorecards wurde auf der Kontext-Registerkarte visualisiert, und Ziele wurden über Berichte, visuelle Strategiekarten und Dashboards kommuniziert.
Aktionspläne und Ressourcenzuweisung
ISO-Normen (Abschnitt 6.1 und 6.2) legen Anforderungen für Maßnahmen fest, einschließlich der Definition des Umfangs der Maßnahme, der Ressourcen, der verantwortlichen Personen, des Zeitrahmens, der Bewertungskriterien und zusätzlicher relevanter Informationen.

Balanced Scorecard für HR. Die Unternehmen in der Fallstudie formulierten ihre Aktionspläne über Initiativen, die mit Zielen und KPIs abgestimmt waren. Eine typische Definition einer Initiative umfasste:
- Definition ihres Namens und weiterer Details im Beschreibungsfeld
- Verweise auf unterstützende Dokumentation in der abgestimmten Dokumenteigenschaft
- Zeitrahmen-Daten
- Gesamtes Budget, verwendetes Budget, berechneter Earned Value
- Definition der verantwortlichen Person und der beteiligten Stakeholder über die Eigentümer-Eigenschaft
- Verfolgung der Entwicklung des Aktionsplans über die Status-Eigenschaft
- Automatisierung der Bewertungskriterien oder des Fortschritts über die abgestimmte KPI-Eigenschaft
- Definition von Abhängigkeiten, Beiträgen und Kontexten über den Kontext-Abschnitt.
ISO-Normen erkennen die Bedeutung von Risiken (Auswirkung von Unsicherheit) auf das Betriebsumfeld an (Abschnitt 6.1). Organisationen automatisierten das Risikomanagement in BSC Designer mithilfe der Initiativen-Mechanik, indem sie den Typ des Eintrags in „Risiko“ änderten.
Quantifizierung von Zielen und Aktionsplänen
Ein gemeinsames Thema der analysierten ISO-Standards (siehe Abschnitt 9.1) ist die Anforderung an die Definition von Zielen, die gemessen (quantifiziert), überwacht, kommuniziert und aktualisiert werden.

Organisationen haben diese Anforderungen durch KPIs automatisiert:
- KPIs wurden mit einem Ziel oder einer Initiative abgeglichen
- Eigentümer wurden den KPIs zugewiesen
- Eigentümer wurden automatisch über die Änderungen der KPIs informiert
- Die Aktualisierungsintervall-Eigenschaften der KPIs wurden genutzt, um Erinnerungen zur Aktualisierung der Daten und zur Sicherstellung der Datenkonsistenz zu automatisieren.
Eine Fallstudie zur Leistungsmessung in der Luftfahrtindustrie könnte für Interessenten in ähnlich regulierten Bereichen von Interesse sein.
Nutzerbeteiligung
ISO-Normen (Abschnitte 7.3 und 7.4) erfordern, dass beteiligte Parteien Zugang zu relevanten Daten haben, mit einem Fokus auf Bewusstsein, Kommunikation und Dokumentation.
Organisationen erreichten die Einbindung der Interessengruppen durch das Benutzer-Rollenmodell in BSC Designer, einschließlich:
- Beobachter (Nur-Ansicht-Benutzer),
- Dateneingabe-Benutzer und
- Power-User.
Internes Audit / Überprüfen
Die Abschnitte 9.2 und 9.3 der ISO-Normen schreiben regelmäßige interne Audits und Managementbewertungen vor.
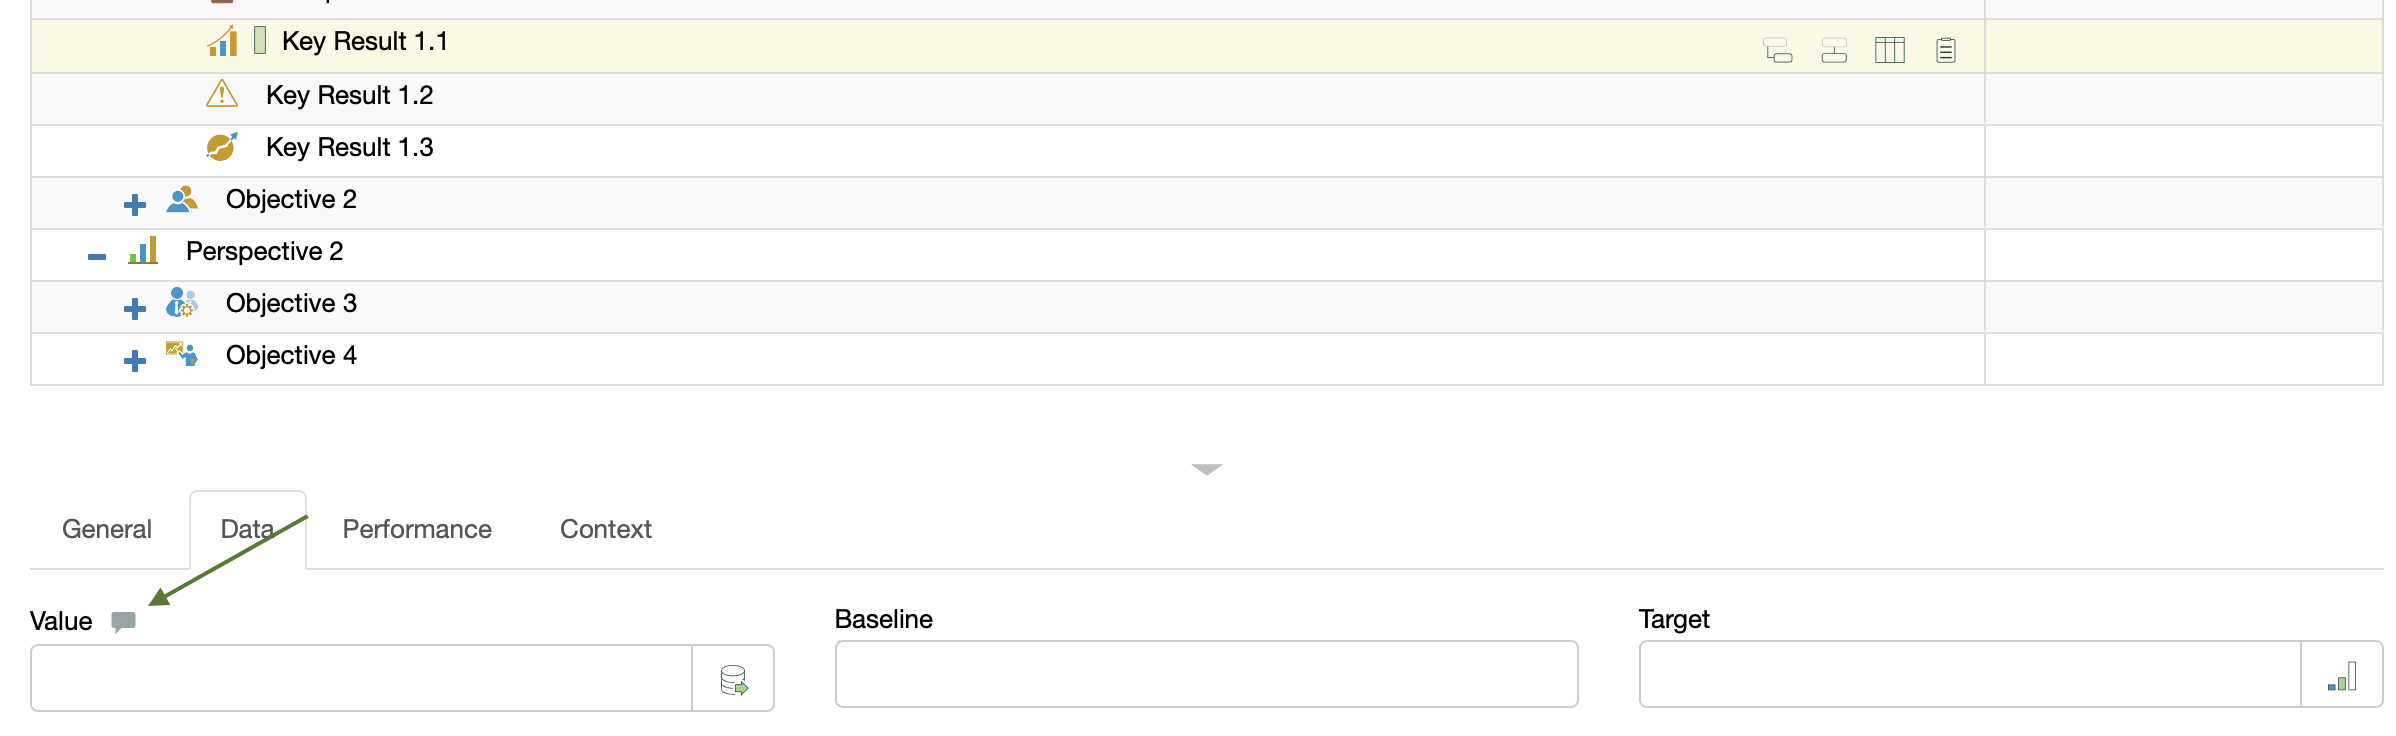
Unternehmen aus der Fallstudie setzten verschiedene Mechanismen ein, um die Anforderung an das interne Audit zu automatisieren:
- Separate funktionale Scorecards wurden mit Indikatoren für Audit-Fortschritt/-Abschluss erstellt. Diese Indikatoren wurden mit spezifischen Update-Intervallen konfiguriert, um die Einhaltung der Richtlinie für regelmäßige Updates sicherzustellen.
- Erkenntnisse aus dem Audit wurden mithilfe der Kommentarfunktion sowie durch das Erstellen neuer Initiativen/Hypothesen mit Zielen oder KPIs abgestimmt.
- Für einen bestimmten Aufgabentyp wurde ein formaler Workflow zur Datenfreigabe eingerichtet (die Eingaben von Dateneingabe-Benutzer sollten von Power-User genehmigt werden).
Für eine umfassendere ISO-Scorecard-Implementierung erfahren Sie, wie quality scorecard software Standards, KPIs und Korrekturmaßnahmen verbindet.
Anwendungsfälle Für Qualitätsmanagement
Erkunden Sie Anwendungsfälle, in denen Compliance-Kontrollen eine zentrale Rolle bei der Qualitätsüberwachung und -sicherung spielen.
- Aufbau eines ISO-27001-auditbereiten ISMS mit minimalem operativem Aufwand
- Beratungsunternehmen automatisiert Richtlinienkontrollen und Strategie-Kartierung über Kundenportfolios hinweg
- Aufbau einer evidenzbasierten Leistungsmessung in der Elektrotechnik
Erfahren Sie, wie Fachleute BSC Designer nutzen, um das Qualitätsmanagement zu automatisieren.
 Pablo Guerrero (IT Manager, Magycorp) - Dominikanische Republik — Qualitätsmanagement
Davide Gentile (Strategic Advisor, Davide Gentile Management Consultancy) - Italien — Qualitätsmanagement
Javier Peñate (Operations manager of DCM, Diseño y construcción de maquinaria automatizada S.L. www.dcmautomatizada.com) - Spanien — Qualitätsmanagement
Itai Mabveni (Informatix Industry Services (IIS)) - Südafrika — Qualitätsmanagement
José Ricardo Zea Grayeb (Quality team coach, GB Plus, S.A.) - Mexiko — Qualitätsmanagement
Martin Horký (Quality Manager at Karsit Holding Ltd.) - Tschechische Republik — Qualitätsmanagement
Margaret A. (Director, Abbott Consulting & Training (ACT), San Pedro Sula) - Honduras — Qualitätsmanagement
Zusammenfassung
Während jede ISO-Norm eine einzigartige Perspektive auf das angewandte Gebiet bietet, ergibt sich ein gemeinsames Thema in den Anforderungen an:
- Kontext- und Stakeholder-Analyse,
- Formulierung von Zielen,
- Aktionspläne und
- Deren Quantifizierung.
Organisationen in der Fallstudie nutzten die BSC Designer Software, um Aspekte der Normenkonformität über funktionale Scorecards zu automatisieren und sie mit der Gesamtstrategie in Einklang zu bringen.
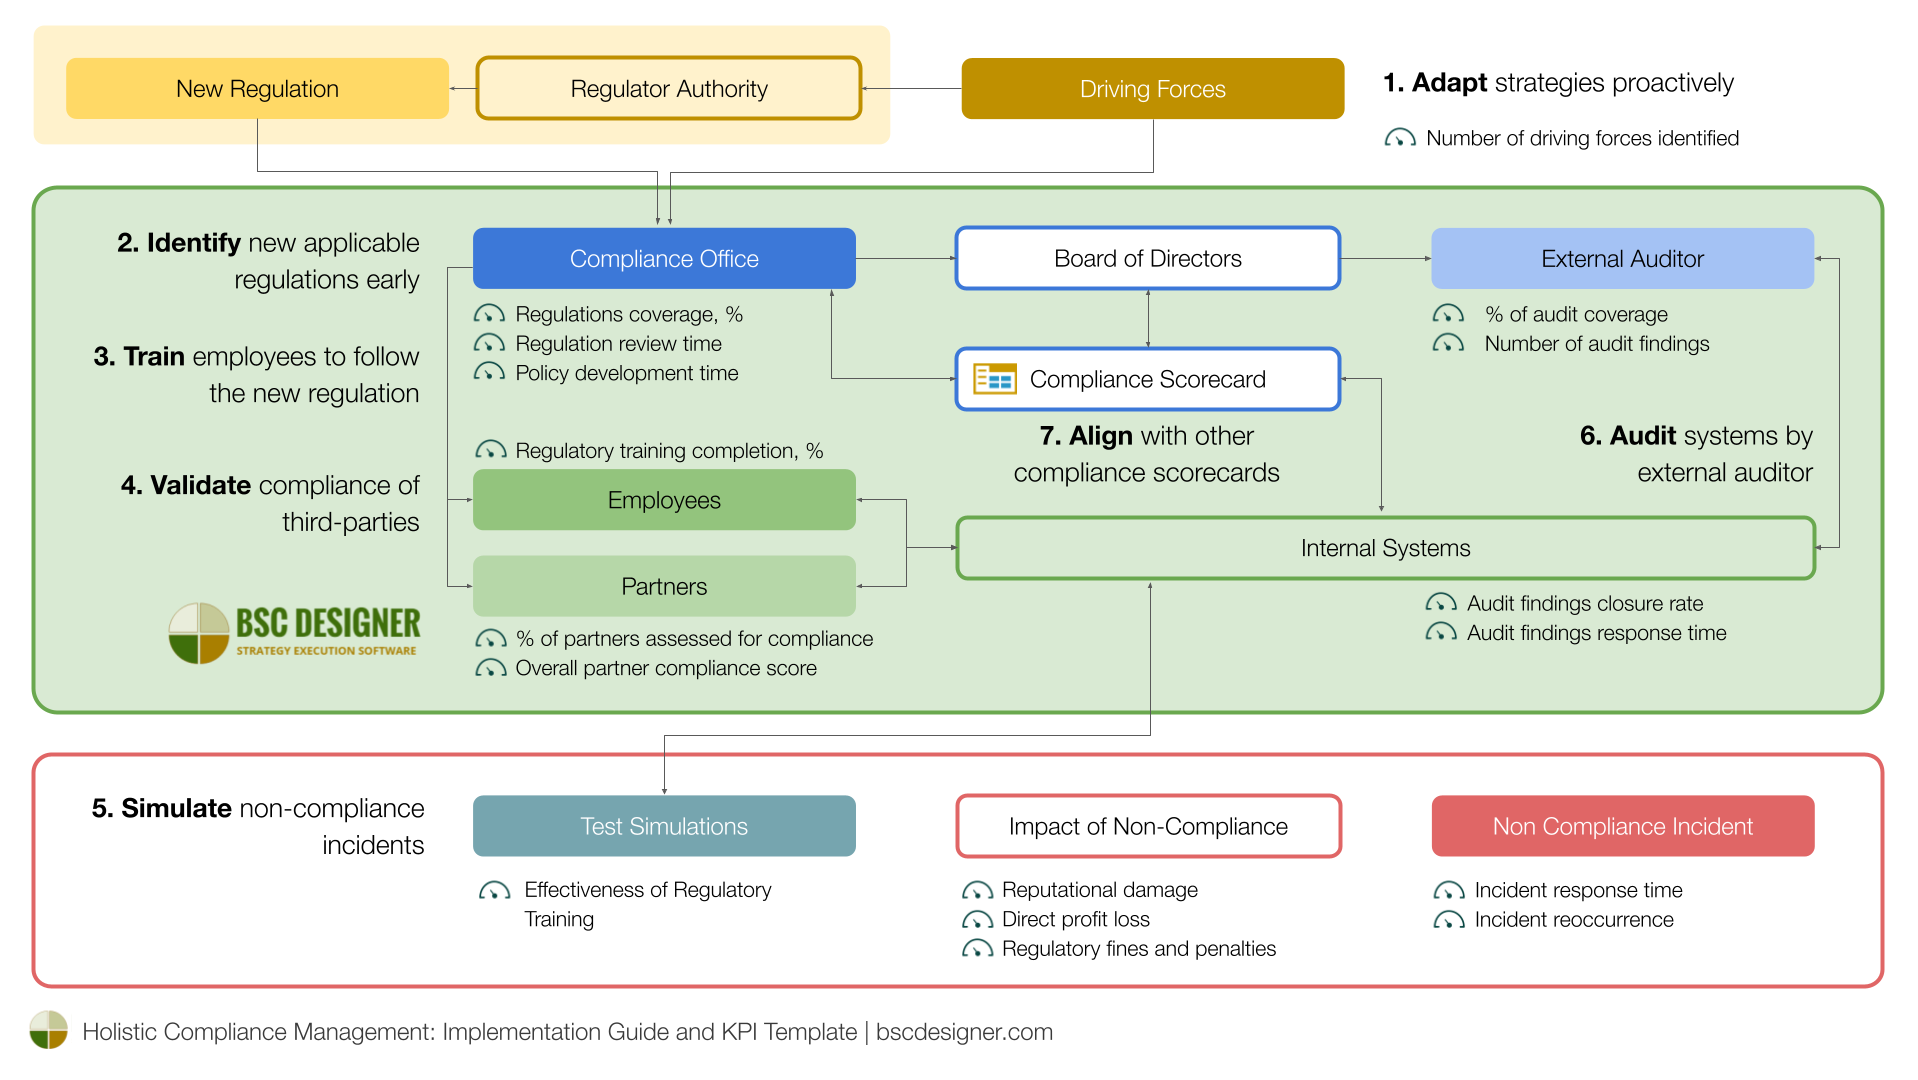
Mit der zunehmenden Anzahl von Vorschriften ist die Compliance nicht auf ISO-Normen beschränkt. Schauen Sie sich unsere Compliance-Vorlage an, um Scorecards für spezifische Vorschriften zu erstellen.

Alexis Savkín ist Strategiearchitekt und Gründer von BSC Designer, einer Plattform zur Strategieumsetzung mit der Balanced Scorecard als Kern. Er ist der Entwickler des Strategy Execution Canvas, der Autor von zwei Büchern und von mehr als 100 Artikeln über Strategie und Leistungsmessung sowie internationaler Konferenzredner. Vernetzen Sie sich mit Alexis auf LinkedIn.